Glossar
Nameserver verständlich erklärt: Wie Domains, DNS und Internetadressen zusammenfinden
Nameserver sind die stillen Vermittler des Internets – sie sorgen dafür, dass du beim Aufruf einer Domain wie „example.de“ nicht eine IP-Adresse eintippen musst, sondern automatisch auf den richtigen Server weitergeleitet wirst. Jeder Webseitenaufruf, jede E-Mail und jede URL-Anfrage im Browser basiert auf diesem unsichtbaren, aber unverzichtbaren Baustein des Domain Name Systems (DNS). In diesem Glossartext lernst du, wie Nameserver funktionieren, wo sie eingesetzt werden, wie man sie konfiguriert – und warum sie für Hosting, Sicherheit und SEO eine größere Rolle spielen, als viele denken.
Was ist ein Nameserver und wofür wird er gebraucht?
Ein Nameserver ist ein spezialisierter Server im Internet, der für die Auflösung von Domainnamen in IP-Adressen zuständig ist. Er bildet das Herzstück des sogenannten Domain Name Systems (DNS), welches dafür sorgt, dass menschenlesbare Webadressen wie www.deine-seite.de zu den richtigen technischen IP-Zielen im Internet weitergeleitet werden.
Definition und Aufgabe eines Nameservers
- Der Nameserver beantwortet die Frage: „Welche IP-Adresse gehört zu dieser Domain?“
- Ohne Nameserver müsstest du dir die IP-Adressen (z. B. 185.11.204.194) jeder Website merken.
- Er stellt sicher, dass E-Mails an die richtigen Mailserver gehen und Webseiten schnell erreichbar sind.
Kurz gesagt: Ohne Nameserver gibt es kein funktionierendes Internet, wie wir es kennen.
Aufbau der DNS-Hierarchie
Das Domain Name System ist hierarchisch organisiert – ähnlich wie ein Baum:
- Root-Nameserver (Startpunkt mit .)
- Top-Level-Domain-Nameserver (z. B. .de, .com, .org)
- Authoritative Nameserver (liefert endgültige IP-Antwort für meine-domain.de)
→ Jeder Schritt verweist auf den nächsten – bis zur „endgültigen“ Antwort durch den autoritativen Nameserver
Resolver und Root-Server
- Resolver (oft beim Internetanbieter) ist der Client-seitige Vermittler, der die DNS-Anfrage startet
- Root-Server sind global verteilt (z. B. A- bis M-Server) und verwalten die „Wurzel“ des DNS-Baums
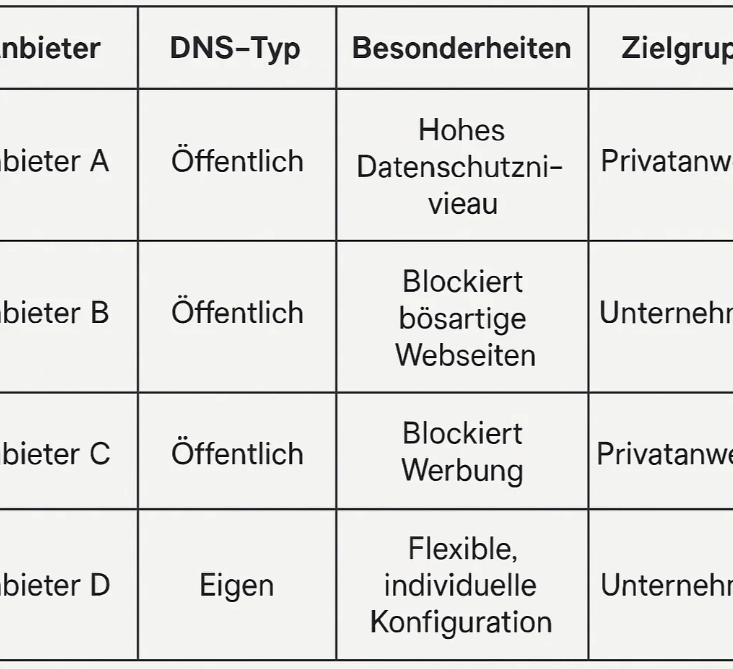
Wie funktioniert das DNS-System mit Nameservern im Detail?
Ein DNS-Lookup läuft im Hintergrund jedes Webseitenbesuchs ab – in Millisekunden. Der Prozess ist standardisiert, komplex, aber gut nachvollziehbar.
Ablauf einer DNS-Abfrage
Beispiel: Du gibst www.beispiel.de im Browser ein.
- Dein Browser fragt den lokalen Cache ab.
- Wenn keine Antwort dort: Anfrage geht an den DNS-Resolver.
- Dieser fragt die Root-Nameserver, welcher TLD-Server für .de zuständig ist.
- Dann fragt er den TLD-Server, wo der autoritative Nameserver für beispiel.de liegt.
- Der Authoritative Nameserver liefert schließlich die IP-Adresse zurück.
- Der Browser ruft nun die Seite über die IP auf.
Rolle von rekursiven vs. autoritativen Nameservern
| Typ | Aufgabe |
| Rekursiver Nameserver | Holt aktiv die Info über mehrere Schritte (Resolver) |
| Autoritativer Server | Hält „offizielle“ DNS-Einträge für eine Domain bereit |
→ Meist nutzt dein Provider rekursive DNS-Server, die mit Caching arbeiten
TTL und Caching
- TTL (Time To Live) = wie lange darf eine DNS-Antwort im Cache bleiben?
- Kurze TTL (z. B. 300 Sekunden) = schnellere Änderungen möglich
- Lange TTL (z. B. 86400 Sekunden) = weniger DNS-Traffic, stabilere Performance
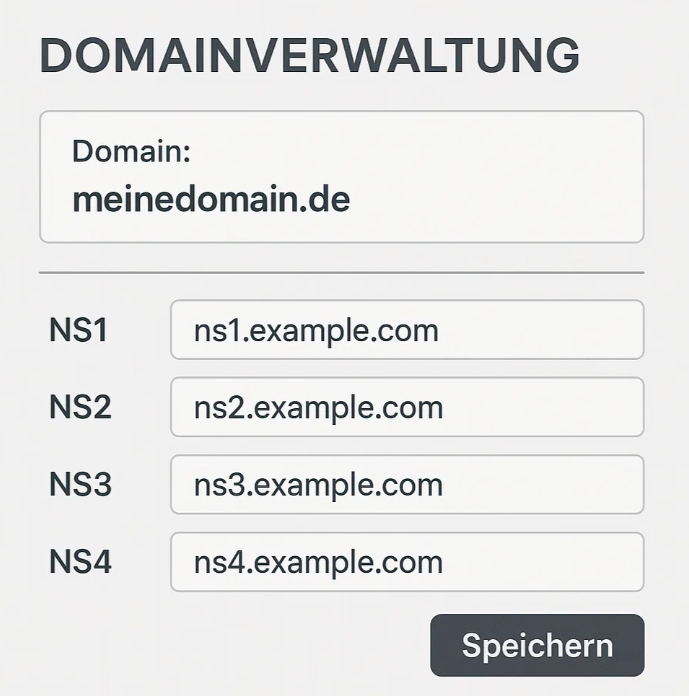
Wie ändert oder konfiguriert man einen Nameserver bei Domains?
Domains sind standardmäßig bei ihrem Registrar (z. B. IONOS, GoDaddy, STRATO) auf bestimmte Nameserver eingestellt. Wenn du deine Domain zu einem anderen Webhoster oder CDN weiterleiten möchtest, musst du die Nameserver anpassen.
Nameserver beim Provider ändern (z. B. IONOS, GoDaddy)
- In der Domainverwaltung kannst du die Nameserver-Adressen (NS-Einträge) ändern
- Beispiel-Einträge:
- ns1.examplehost.de
- ns2.examplehost.de
- ns1.examplehost.de
- Neue Nameserver übernehmen dann alle DNS-Einträge (A, MX, CNAME etc.)
⚠️ Wichtig: Änderungen an Nameservern dauern bis zu 48 Stunden, da sie global propagiert werden müssen
Nameserver für eigene Server konfigurieren
Wer eigene Server betreibt, kann auch selbst Nameserver mit BIND, PowerDNS oder Unbound einrichten.
- Voraussetzung:
- Feste IP-Adresse
- Technisches Know-how
- Absicherung (z. B. vor DNS Amplification)
- Feste IP-Adresse
→ Diese Methode bietet maximale Kontrolle – und Verantwortung
Wichtige Voraussetzungen für Änderungen
- Domain muss „unlocked“ sein (nicht im Transfermodus)
- Korrekte Konfiguration des Ziel-Nameservers (sonst: Downtime!)
- TTL möglichst vorher reduzieren, um Propagation zu beschleunigen
Welche Arten von Nameservern und Anbieter gibt es?
Nameserver sind nicht gleich Nameserver – es gibt verschiedene Typen, Betriebsmodelle und Anbieter. Die Wahl beeinflusst Performance, Sicherheit und Wartungsaufwand erheblich.
Primäre vs. sekundäre Nameserver
| Typ | Funktion |
| Primärer NS | „Master“ – verwaltet und speichert DNS-Zonen aktiv |
| Sekundärer NS | „Slave“ – liest Zone vom primären Server (per Zonen-Transfer) |
Empfehlung: Immer mind. 2 Nameserver konfigurieren- Bei Ausfall des primären Servers greift der sekundäre automatisch
Free DNS vs. Premium DNS
| Kategorie | Merkmale | Beispiele |
| Free DNS | kostenlos, eingeschränkter Funktionsumfang | DynDNS, Cloudflare Free |
| Premium DNS | höhere Verfügbarkeit, mehr Features | DNS Made Easy, AWS Route 53, Akamai |
Features Premium:
- Anycast-Routing
- GeoDNS
- DNSSEC
- SLA-Verfügbarkeit von >99,99 %
Bekannte Anbieter (Cloudflare, Google, Hetzner)
- Cloudflare DNS
- weltweit verbreitet, kostenlos & schnell
- integrierter CDN-Schutz
- weltweit verbreitet, kostenlos & schnell
- Google Public DNS (8.8.8.8)
- sicher, stabil, keine Konfiguration
- sicher, stabil, keine Konfiguration
- Hetzner DNS Console
- ideal für dedizierte Server, Self-Hosting
- ideal für dedizierte Server, Self-Hosting
Wie sicher und stabil sind Nameserver – und was schützt sie?
Da Nameserver zentrale Anlaufstellen für Domainauflösungen sind, sind sie potenzielle Ziele für Angriffe. Sicherheit und Redundanz müssen daher oberste Priorität haben.
DNSSEC & Nameserver-Schutz
- DNSSEC = DNS Security Extensions
- Schützt vor:
- DNS-Spoofing
- Cache Poisoning
- DNS-Spoofing
- Signiert DNS-Zonen kryptografisch, um Manipulationen zu erkennen
- Aktivierung bei Domainanbieter + Unterstützung im Nameserver erforderlich
Ausfallsicherheit & Redundanz
- Verteilte Nameserver an geografisch unabhängigen Standorten
- Anycast-Technologie: eine IP, viele Server – schnellster reagiert
- Regelmäßige Backups & automatisierte Zonenreplikation
→ Je höher die Redundanz, desto besser die Verfügbarkeit (Ziel: 100 % Uptime)
Angriffsszenarien (z. B. DNS Spoofing)
- DNS-Spoofing: Angreifer schleust falsche Antwort in DNS-Antwort ein
- DDoS-Angriffe auf Nameserver:
- Ziel: komplette Domain lahmlegen
- Berühmter Fall: Dyn-Angriff 2016 (Netflix, GitHub, Twitter down)
- Ziel: komplette Domain lahmlegen
→ Lösung: DNSSEC, Anycast, Rate-Limiting
Welche Rolle spielen Nameserver im Webhosting-Alltag?
Beim Webhosting verwaltest du deine Domains oft direkt über ein Panel (z. B. cPanel, Plesk, IONOS Admin). Der Nameserver entscheidet dabei, wo E-Mails landen, welche IP deine Domain anzeigt und wie Subdomains funktionieren.
DNS-Management im Hosting-Paket
- Viele Hoster bieten DNS-Verwaltung im Paket
- Änderungen an:
- A-Records (IP-Adresse für Domain)
- MX-Records (Mailserver-Ziel)
- CNAME (Alias für Subdomains)
- TXT (z. B. SPF für Mail-Sicherheit)
- A-Records (IP-Adresse für Domain)
→ Diese DNS-Einträge werden über den autoritativen Nameserver gesteuert
Subdomain-Einträge und Zonenverwaltung
- Jede Subdomain (z. B. shop.domain.de) wird als eigener Eintrag verwaltet
- Möglich:
- Weiterleitung auf andere IP
- Einbindung in CDN
- Nutzung für Apps, Tracking, Mail
- Weiterleitung auf andere IP
A-Record, MX, CNAME & Co.
| Record-Typ | Zweck | Beispiel |
| A | IPv4-Zuordnung zur Domain | domain.de → 185.23.111.45 |
| AAAA | IPv6-Zuordnung | domain.de → 2a01:4f8::a2e3 |
| MX | E-Mail-Routing | mail.domain.de mit Priorität 10 |
| CNAME | Weiterleitung auf andere Domain | www.domain.de → domain.de |
| TXT | beliebige Textdaten, SPF, DKIM | v=spf1 include:spf.provider.de -all |
Was tun bei Nameserver-Fehlern? Typische Probleme und Lösungen
Nameserver-Probleme führen häufig dazu, dass eine Website nicht erreichbar ist. Die gute Nachricht: Die Ursachen sind meist gut analysierbar – wenn man weiß, wie.
Typische Fehlermeldungen (z. B. NXDOMAIN)
| Fehlerart | Bedeutung | Mögliche Ursache |
| NXDOMAIN | Domainname existiert laut DNS nicht | Falscher NS-Eintrag, DNS noch nicht aktiv |
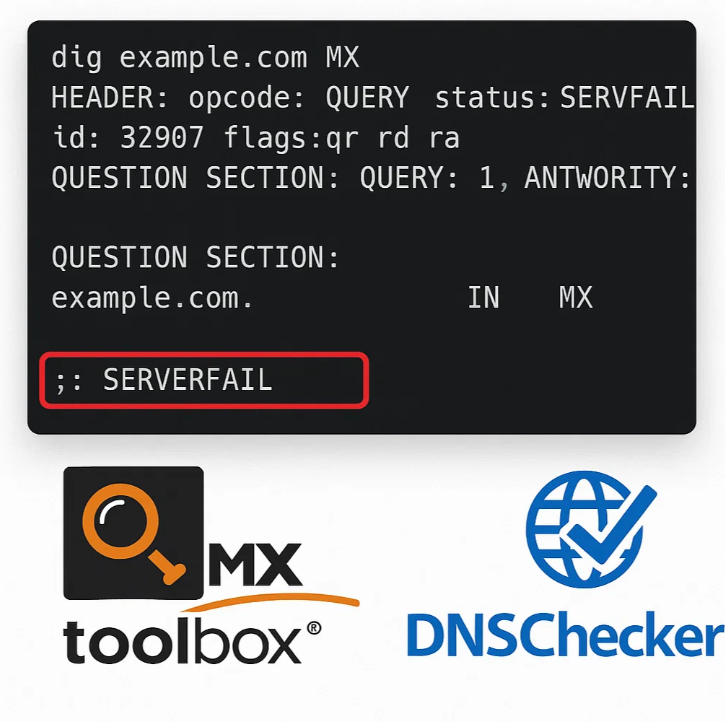
| SERVFAIL | Server kann DNS-Anfrage nicht verarbeiten | DNSSEC falsch konfiguriert, Server down |
| TIMEOUT | Server antwortet nicht | Verbindungsfehler, Firewall blockiert |
→ Viele Probleme sind Konfigurationsfehler oder treten bei Umstellungen auf
Tools zur DNS-Diagnose (z. B. dig, nslookup)
- nslookup (Windows/Mac/Linux): schnelle Einzelabfrage
- dig (Linux/Mac): detaillierter DNS-Query mit TTL, Authority
- Online-Dienste:
→ Mit dig +trace domain.de siehst du jeden DNS-Schritt bis zur Antwort
Schritt-für-Schritt zur Fehlerbehebung
- Domainstatus im Whois prüfen
- Nameserver-Einträge auf Korrektheit prüfen
- DNS-Zoneneinträge kontrollieren
- Test mit nslookup / dig durchführen
- Bei Provider oder Registrar ggf. Support anfragen
Was ist beim Wechsel oder Domaintransfer mit Nameservern zu beachten?
Beim Providerwechsel oder Domaintransfer müssen auch Nameserver migriert oder neu gesetzt werden – sonst ist deine Website offline oder E-Mails laufen ins Leere.
Nameserver-Umzug vorbereiten
- Vorab alle aktuellen DNS-Zoneneinträge exportieren (CSV, Screenshot)
- TTL auf niedrigen Wert (z. B. 300 Sekunden) setzen – beschleunigt Propagation
- DNS-Einträge beim neuen Provider manuell übernehmen oder importieren
→ Ein lückenloser Übergang vermeidet Downtime
DNS-Propagation & Wartezeiten
- Nach NS-Wechsel dauert es bis zu 48 Stunden, bis alle Resolver weltweit aktualisiert sind
- Grund: DNS-Caches behalten alte Einträge bis zum Ablauf der TTL
→ Geduld & Monitoring sind gefragt – Seite kann in Region A verfügbar sein, in B nicht
Risiken & Best Practices
- Kein „doppelter DNS-Betrieb“ (gleichzeitige Änderungen bei altem & neuem Provider)
- Uptime-Monitoring aktivieren (z. B. UptimeRobot)
- SPF-, DKIM- und MX-Einträge doppelt prüfen (für Mail!)
Wie funktioniert DNS global – und was macht GeoDNS?
Das Domain Name System ist ein weltumspannendes Netz aus Hunderttausenden Nameservern, organisiert durch internationale Instanzen.
ICANN und Root-Server-Verwaltung
- ICANN = Internet Corporation for Assigned Names and Numbers
- Verantwortlich für:
- Zuteilung von TLDs
- Verwaltung der Root-Zone
- Akkreditierung von Registraren
- Zuteilung von TLDs
- Root-Nameserver: 13 Hauptinstanzen (A–M), weltweit gespiegelt
→ Ohne ICANN gäbe es keine einheitliche Domain-Infrastruktur
Nameserver in verschiedenen Regionen
- Große DNS-Anbieter wie Cloudflare oder Google betreiben globale DNS-Netzwerke
- Nutzer:innen bekommen automatisch Antwort vom nächstgelegenen Server
→ Vorteil: Latenzreduktion, Ausfallsicherheit, bessere Performance weltweit
GeoDNS & Latenzoptimierung
- GeoDNS: Nameserver antwortet standortabhängig mit anderer IP
- Beispiel:
- EU-Nutzer → Server in Frankfurt
- US-Nutzer → Server in New York
- EU-Nutzer → Server in Frankfurt
- Einsatz z. B. bei CDN, globalen Apps oder Lastverteilung
Welche Innovationen beeinflussen die Zukunft der Nameserver-Technologie?
Moderne Entwicklungen machen DNS sicherer, schneller und privater – durch Verschlüsselung, IPv6 und smarte Dienste.
DNS over HTTPS (DoH)
- DNS-Abfragen laufen verschlüsselt über HTTPS-Protokoll
- Schutz vor Mitlesen durch Provider oder Angreifer
- Unterstützt von:
- Firefox
- Chrome
- Cloudflare (1.1.1.1)
- Firefox
→ Aber: erschwert Debugging & Tracking für Admins
DNS over TLS (DoT)
- Alternative zu DoH: DNS-Abfrage über dedizierten TLS-Port (853)
- Wird z. B. in Android ab Version 9 unterstützt
- Vorteil: DNS bleibt im Protokollstapel „sichtbar“, aber verschlüsselt
IPv6 und Nameserver-Kompatibilität
- Nameserver müssen neben IPv4 auch AAAA-Records für IPv6 unterstützen
- Wichtig bei wachsender IPv6-Verbreitung – insbesondere bei Mobilgeräten
- Moderne DNS-Software kann beide Protokolle parallel verwalten
🚀 So gehst du deine Nameserver-Einstellungen richtig an
Nameserver sind keine Blackbox – sie sind die Voraussetzung für funktionierende Domains, Webseiten und E-Mail. Egal ob du eine Website betreibst, eine neue Domain kaufst oder ein Projekt global verfügbar machen willst: Die richtige DNS-Konfiguration spart Nerven, Zeit und Geld.
✅ Deine nächsten Schritte:
- Finde heraus, welche Nameserver deine Domain aktuell nutzt
- Prüfe deine DNS-Zonen auf Vollständigkeit (A, MX, CNAME, TXT)
- Sichere bei Transfer oder Providerwechsel alle Einträge vorher
- Aktiviere DNSSEC, wenn dein Registrar es anbietet
- Nutze Monitoring-Tools und teste regelmäßig mit dig, nslookup oder intodns.com
- Plane TTLs und DNS-Wechsel mit Weitblick – z. B. vor einem Relaunch
💡 Fazit: Nameserver wirken im Verborgenen – doch wer sie versteht und korrekt einsetzt, legt die Basis für zuverlässige digitale Erreichbarkeit.